
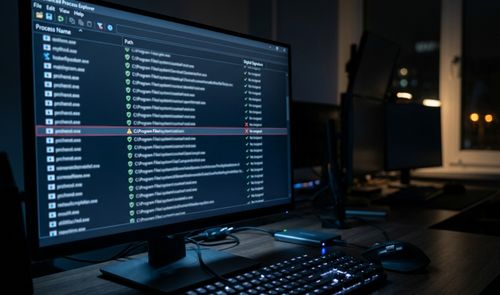
El Administrador de tareas de Windows suele mostrar decenas de procesos con nombres que apenas reconocemos. Confiar únicamente en esos nombres para decidir si un archivo es peligroso es un error de seguridad habitual. Existe un método más fiable, basado en revisar la ruta del ejecutable, su firma digital y su reputación, que permite distinguir un componente legítimo de Windows de una amenaza disfrazada.
Un ventilador que empieza a sonar más de lo normal en vuestro equipo suele ser la señal que lleva a abrir el Administrador de tareas en busca del proceso responsable. El problema llega cuando aparece un proceso como RuntimeBroker.exe corriendo con varios identificadores distintos, con PID 18900, 23036, 19616, 20936 y 7104, y no hay forma de saber, solo con el nombre, si eso es normal o motivo de alarma.
Un nombre familiar no significa que el proceso sea seguro
Cualquier programa, incluido el malware, puede renombrarse para parecerse a un proceso oficial de Windows. Nombres como RuntimeBroker.exe o svchost.exe suenan técnicos y legítimos precisamente porque lo son en la mayoría de los casos, y eso los convierte en un disfraz perfecto para quien quiere pasar desapercibido en el sistema.
Es habitual ver varias instancias del mismo proceso ejecutándose simultáneamente con distintos PID y consumos de memoria dispares, algo que en sí mismo no indica nada malo. Por eso no tiene sentido intentar memorizar la función exacta de cada uno de los cientos de procesos que corren en segundo plano. Lo que sí conviene tener, si os encontráis con un nombre que despierta dudas, es un procedimiento claro para verificar su identidad antes de decidir si merece preocupación o si podéis ignorarlo con tranquilidad. Ese procedimiento no exige conocimientos avanzados: basta con saber dónde mirar y qué preguntas hacerle al propio sistema.
Revisar la ruta y la firma digital en Process Explorer
La herramienta que permite ir más allá de lo que muestra el Administrador de tareas es Process Explorer, una utilidad de Microsoft que ofrece acceso detallado a las propiedades de cualquier ejecutable en marcha. Al hacer clic derecho sobre un proceso y abrir sus propiedades aparecen dos datos clave: la ruta desde la que se ejecuta el archivo y su firma digital.

Un proceso genuino del sistema, como el propio RuntimeBroker, debería estar alojado siempre en la carpeta C:WindowsSystem32. Si la ruta apunta a AppData, Temp o cualquier directorio fuera de las carpetas protegidas del sistema, conviene tratarlo con más cautela. La firma digital añade otra capa de confirmación: debe identificar claramente a Microsoft Corporation como firmante. Cuando el sistema no puede verificar quién firmó el archivo, o el firmante resulta desconocido, la probabilidad de que se trate de un intruso sube bastante. Este cruce de datos ya reduce la incertidumbre, aunque no es la comprobación final.
Cómo usar la columna de VirusTotal en Process Explorer
Process Explorer incluye una función que agiliza mucho esta comprobación. Desde el menú Options se puede activar la columna de VirusTotal.com, tras aceptar los términos la primera vez. Al hacerlo, la herramienta consulta el hash del archivo, su huella digital única, contra la base de datos de VirusTotal, sin necesidad de subir el ejecutable completo en ese momento.
El resultado aparece en formato de fracción, como 0/76, que indica cuántos de los motores antivirus consultados han marcado ese hash como malicioso. En el caso de un RuntimeBroker legítimo, ese resultado suele venir acompañado de la etiqueta «No security vendors flagged this file as malicious» al abrir la ficha completa en la web. Si el archivo no está en la base de datos, Process Explorer también permite enviarlo para su análisis, aunque en ese caso sí implica compartir el ejecutable con la plataforma. Es un paso que podéis activar solo cuando lo necesitéis.
Por qué un resultado positivo no cierra el caso
Un 0/76 en VirusTotal es una buena señal, pero no equivale a una garantía absoluta. Puede significar que ningún motor ha detectado el archivo como malicioso, o que se trata de un archivo demasiado nuevo o inusual para que las firmas existentes lo reconozcan. Del mismo modo, una única detección puede ser un falso positivo, no una prueba definitiva de malware.
Lo que realmente da confianza es que varias señales coincidan: la ruta corresponde a la carpeta esperada del sistema, la firma identifica a Microsoft como responsable, y VirusTotal no marca el archivo. Cuando alguna de ellas no encaja (una ruta rara, una firma ausente o un resultado dudoso en VirusTotal), lo más recomendable es que sigáis investigando antes de dar por buena la respuesta de un único indicador. La próxima vez que un proceso desconocido aparezca en vuestra lista, comprobad estos tres datos antes de cerrar el Administrador de tareas.