
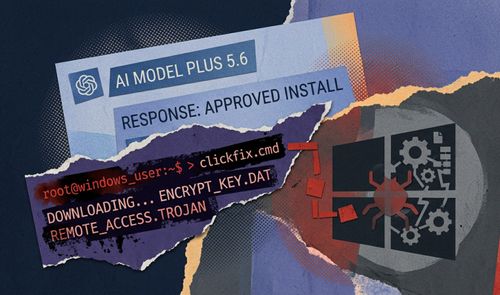
Una campaña de malware está utilizando una página real de ChatGPT para infectar ordenadores con Windows. Los atacantes han creado un modelo personalizado falso, al que han llamado «Plus 5.6», alojado en el propio dominio de OpenAI, lo que hace que el engaño resulte casi indetectable a simple vista. Desde ahí dirigen a las víctimas hacia una falsa verificación de seguridad que termina instalando un troyano de acceso remoto capaz de controlar vuestro ordenador por completo.
El fallo no está en ChatGPT como herramienta, sino en cómo se ha aprovechado la función Custom GPT, pensada para que cualquier usuario cree asistentes personalizados dentro de la plataforma. Al alojarse en chatgpt.com, el bot malicioso hereda la apariencia de legitimidad del dominio oficial: la barra de direcciones muestra una URL perfectamente válida, así que ninguna de las señales habituales de phishing salta a la vista.
El acceso llega a través de anuncios patrocinados en Google
Buena parte de las víctimas no tropieza con el bot por casualidad. Al buscar «ChatGPT» en Google, algunas han encontrado el enlace fraudulento posicionado como resultado patrocinado, por encima incluso de los resultados orgánicos de la propia OpenAI. Basta un clic para acabar conversando con «Plus 5.6», que repite siempre el mismo guion con independencia de lo que se le pregunte.
El bot informa de supuestos problemas de disponibilidad en el servicio y ofrece, como solución, un «dominio de respaldo» al que acceder. Ese enlace lleva a una página alojada en Google Sites, diseñada para imitar una comprobación de seguridad de Cloudflare. Nada en el aspecto de la página delata el engaño a simple vista, y quien llega hasta aquí ya ha pasado por dos filtros de confianza previos: el buscador y el propio ChatGPT. Ese despliegue en dos fases, primero el anuncio patrocinado y después el bot alojado en el dominio oficial, multiplica las posibilidades de que la víctima llegue confiada hasta el comando final sin reparar en ningún detalle sospechoso.
La trampa de ClickFix: el comando que abre la puerta al troyano
La pantalla de verificación no explota ningún fallo de software. Utiliza una técnica conocida como ClickFix, que consiste en convencer a la víctima de que sea ella misma quien ejecute el código malicioso. El sitio pide copiar un comando y pegarlo en la terminal de Windows, presentándolo como un paso rutinario de comprobación de seguridad.
En cuanto se ejecuta esa instrucción, se activa una cadena de descargas oculta que termina instalando un troyano de acceso remoto, conocido como RAT. Desde ese momento, el atacante puede ver la pantalla en tiempo real, rastrear archivos, activar la cámara web y el micrófono, grabar el audio del sistema e instalar más software malicioso sin que la víctima lo note. No hace falta ninguna vulnerabilidad previa ni un fallo de Windows: todo depende de que sea la propia víctima quien pegue y ejecute el comando.
Incidentes detectados y una respuesta parcial
Los investigadores que han seguido el rastro de esta campaña han identificado múltiples incidentes vinculados al dominio fraudulento de Google Sites. De ellos, solo han podido confirmar que dos infecciones se originaron directamente a través del Custom GPT malicioso, lo que sugiere que el bot es uno de varios puntos de entrada que usan los atacantes.

Los investigadores señalan que OpenAI habría eliminado el bot «Plus 5.6» el 25 de septiembre, aunque dos días después localizaron otro modelo vinculado a la misma campaña. La rapidez con la que reaparece confirma lo sencillo que resulta volver a montar la trampa en cuanto la plataforma retira una versión.
No es la primera vez que los ciberdelincuentes recurren a la confianza que generan los servicios de inteligencia artificial: antes han aparecido tiendas falsas entre las recomendaciones de compra de ChatGPT, y también se ha detectado malware para Android que usa Gemini para modificar su comportamiento mientras se ejecuta.
Qué hacer si una web pide ejecutar un comando
La señal de alarma más clara es precisamente esa: ninguna comprobación de seguridad legítima, ni de Cloudflare ni de ningún otro proveedor, pide copiar y pegar comandos en la terminal de Windows. Si una página lo solicita, lo más seguro es cerrarla sin ejecutar nada, por mucho que el aviso mencione urgencia o problemas de disponibilidad.
Conviene además fijarse en la fuente cuando buscáis «ChatGPT» u otro servicio de IA en Google: los resultados patrocinados no siempre corresponden a la empresa real, y que un enlace aparezca primero no significa que sea oficial. Desconfiar de un bot que repite siempre la misma respuesta, como ocurre con «Plus 5.6», ayuda a detectar el engaño antes de acabar en la página fraudulenta. Tampoco está de más revisar el nombre completo del asistente y su descripción antes de confiar en lo que sugiere, ya que cualquier usuario puede publicar un Custom GPT con apariencia profesional sin pasar por una validación exhaustiva de OpenAI.